

|
Dies ist die Web-Ausgabe der Originalfassung des ⮫ AC500-S Sicherheitshandbuchs, Version 1.3.2. Diese Web-Ausgabe dient lediglich zur schnellen Orientierung. Für die Einhaltung der Anforderungen in Bezug auf Anwendungen der funktionalen Sicherheit muss das Original-Sicherheitshandbuch verwendet werden. |
Sicherheits- und Standardmodule, die Teil des „Black Channel“ für sichere Kommunikation sind, instanziieren und konfigurieren. Variablennamen für Eingangs-, Ausgangs- und PROFIsafe-Signale entsprechend den Richtlinien zur Sicherheitsprogrammierung definieren.
-
Wählen Sie einen der vier für Kommunikationsmodule und Sicherheits-CPU verfügbaren Steckplätze und instanziieren Sie die Sicherheits-CPU. Beachten Sie, dass die Steckplatznummer mit dem Steckplatz, in den die Sicherheits-CPU eingesteckt ist, übereinstimmen muss.
-
Doppelklicken Sie auf die Sicherheits-CPU und setzen Sie die zugehörigen Parameter nach Bedarf.
HINWEIS
Beachten Sie den Parameter „Debug-Modus aktivieren“. Steht dieser Parameter auf „Aus“, kann kein neues Bootprojekt in die Sicherheits-CPU geladen werden.
-
Um dezentrale Einheiten im System zu integrieren, kann das Kommunikationsmodul CM579-PNIO des PROFINET IO-Controllers beispielsweise in Slot 2 instanziiert werden. Bitte beachten Sie, dass PROFINET das einzige von der PROFIsafe-Kommunikation der Sicherheitssteuerung AC500-S unterstützte Bussystem ist.
-
Wählen Sie nun das neu erstellte Modul CM579-PNIO aus und instanziieren Sie die erforderliche Anzahl von PROFINET-Modulen, z. B. CI501-PNIO, CI502-PNIO, usw. oder von anderen PROFINET-Modulen von Drittanbietern, die zuvor mithilfe von GSDML-Dateien in den „Gerätepool“ importiert wurden.
HINWEIS
Bei der Verwendung von CI501-PNIO oder CI502-PNIO mit Sicherheits-E/A-Modulen mit Firmware V1.0.0 setzen Sie den Parameter „I/O-BUS Reset nach PROFINET Verbindung Neuaufbau“ = AUS für CI502-PNIO oder CI501-PNIO.
„I/O-BUS Reset nach PROFINET Verbindung Neuaufbau“ = EIN wird nicht empfohlen und ist nur bei spezifischen Anwendungsfällen zulässig. Für weitere Details wenden Sie sich an den technischen Support von ABB.
-
Am Objekt „IO_Bus“ können bis zu 10 E/A-Module (Sicherheits- oder Standardmodule) instanziiert werden, die sich zentral auf der Standard-CPU befinden.
-
Gleichermaßen können bis zu 10 E/A-Module (Sicherheits- und Standardmodule) auf jedem PROFINET IO-Device von ABB instanziiert werden.
In der GSDML-Datei wird die maximale Anzahl unterstützter Module auf PROFINET IO-Devices von Drittanbietern definiert.
Die Parameter der Sicherheits-E/A-Module können nach Doppelklick auf das jeweilige Modul eingestellt werden. Für jedes Modul gibt es zwei verschiedene Parameter: F-Parameter und iParameter.
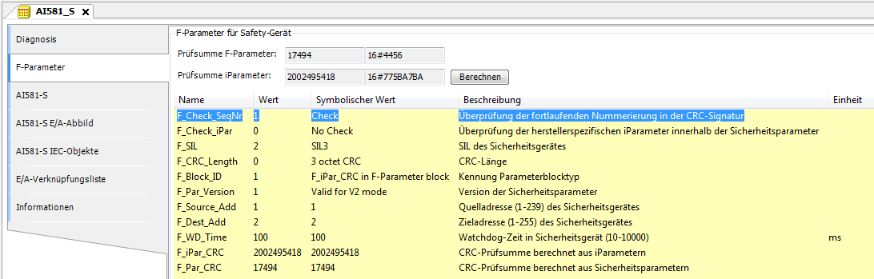
F-Parameter sind Parameter, die speziell von der PROFIsafe-Gruppe ⮫ [2] definiert wurden, um eine sichere Geräte-Kommunikation und Parametrierung zu garantieren. Die Namen der F-Parameter sind für alle F-Devices (ABB und Drittanbieter) dieselben. Die wichtigsten F-Parameter für Endanwender werden hier erläutert.
- F_SIL
-
definiert das höchste nutzbare Sicherheits-Integritätslevel für das betreffende F-Device. Es darf über dem in der GSDLM-Datei des F-Device definierten Wert liegen.
- F_Dest_Add
-
definiert die F-Device-Adresse; diese muss dieselbe Adresse wie die am physischen Sicherheits-E/A-Modul eingestellte sein.
HINWEIS
Stellen Sie sicher, dass F_Dest_Add für alle F-Devices eindeutig ist; anderenfalls kann keine Sicherheitskonfiguration generiert werden.
Zur Einstellung von F_Dest_Add im Automation Builder können Dezimal- oder Hexadezimal-Zahlen mit dem Präfix 16# oder 0x verwendet werden.
- F_Source_Add
-
definiert die F-Host-Adresse, die für das betreffende F-Device gültig ist.
- F_WD_Time
-
definiert die Watchdog-Zeitüberschreitung an der F-Device-Verbindung. Der Parameter wird sowohl am F-Host als auch am F-Device überwacht. Wenn der F-Host eine Zeitüberschreitung erkennt, wird das F-Device passiviert, und es werden Failsafe-Werte gesendet. Wenn das F-Device eine Zeitüberschreitung erkennt, signalisiert es dies dem F-Host über PROFIsafe Status-Byte und sendet Failsafe-Werte. F_WD_Time wird außerdem in Berechnungen der Antwortzeit der Sicherheitsfunktion verwendet.
⮫ „Antwortzeit der Sicherheitsfunktion (= Safety Function Response Time)“
- F_CRC_Seed
-
definiert die unterstützte PROFIsafe Protokollversion. Wenn der Parameter F_CRC_Seed nicht existiert oder in der GSDML F_CRC_Seed = 0 ist (standardmäßiger, symbolischer Wert „CRC_Seed16“), wird die PROFIsafe Protokollversion V2.4 vom F-Device unterstützt und die mit PROFIsafe Protokollversion V2.6 eingeführten Verbesserungen (z. B. Nutzung langer Frames) werden nicht unterstützt. Dadurch ist sichergestellt, dass alle existierenden F-Devices (vor der Freigabe der PROFIsafe Protokollversion V2.6) weiter entsprechend PROFIsafe Protokollversion V2.4 identifiziert werden. F_CRC_Seed = 1 (symbolischer Wert „CRC_Seed24/32“) gibt an, dass PROFIsafe Protokollversion V2.6 unterstützt wird. Der Parameter ist nicht änderbar.
- F_Passivation
-
existiert nur, wenn PROFIsafe Protokollversion V2.6 unterstützt wird (F_CRC_Seed = 1). Wenn F_Passivation = 1 (symbolischer Wert „Channel“), wird Unterstützung des RIOforFA-Profils für das betreffende F-Device angefordert, wie in ⮫ [13] spezifiziert. Wenn F-Passivation = 0 (symbolischer Wert „Device/Modul“) oder Parameter in der GSDML nicht existiert, wird dieses Profil nicht unterstützt. Der Parameter ist nicht änderbar.
- F_WD_Time_2
-
ist ein optionaler zweiter Parameter für eine Watchdog-Zeitüberschreitung, der nicht von AC500-S unterstützt wird.
HINWEIS
Die Sicherheits-E/A-Module (AI581-S, DI581-S und DX581-S) und die F-Submodule „12 Byte In/Out (PROFIsafe V2.4)“ und „8 Byte and 2 Int In/Out (PROFIsafe V2.4)“ im SM560-S-FD-1 / SM560-S-FD-4 unterstützen nur die PROFIsafe Protokollversion V2.4. Die F-Parameter F_CRC_Seed und F_Passivation existieren in der F-Parameter-Konfiguration nicht.
Die F-Submodule „12 Byte In/Out (PROFIsafe V2.6)“ und „123 Byte In/Out (PROFIsafe V2.6)“ in SM560-S-FD-1 / SM560-S-FD-4 sind kompatibel mit PROFIsafe Protokollversion V2.6. F_CRC_Seed („CRC_Seed24/32“) ist in der F-Parameter-Konfiguration angegeben. Die F-Parameter F_Passivation und F_WD_Time_2 sind darauf nicht anwendbar und folglich auch nicht konfigurierbar (F_Passivation = 0 und nicht änderbar, F_WD_Time_2 existiert nicht).
- F_iPar_CRC
-
ist ein spezieller F-Parameter, der für die sichere Übertragung von iParametern zu F-Devices verwendet wird. F_iPar_CRC wird außerhalb des F-Parameter-Editors berechnet und muss deshalb manuell vom Feld „Prüfsumme iParameter“ in das Feld F_iPar_CRC der Registerkarte „F-Parameter“ kopiert werden, nachdem die Schaltfläche [Berechnen] für das entsprechende F-Device angeklickt wurde.
Beachten Sie, dass F_iPar_CRC für Sicherheits-E/A-Module AC500-S auch neu berechnet werden muss, wenn F_Dest_Add verändert wird, weil F_Dest_Add auch unsichtbar als iParameter zu den Sicherheits-E/A-Modulen AC500-S übertragen wird. Der Parameter wird in der AC500-S-Sicherheitssteuerung benötigt, um den physischen PROFIsafe-Adresswert des Sicherheits-E/A-Moduls mit dem in der Entwicklungsumgebung konfigurierten zu vergleichen.
Abb. 453: Beispiel für F-Parameter-Einstellungen
|
F_Parameter |
Definition |
Zulässige Werte |
Standardwert |
|---|---|---|---|
|
F_Check_SeqNr |
Dieser Parameter definiert, ob die „consecutive number“ in den CRC2 einbezogen werden soll. PROFIsafe V2-Modus ⮫ [2]: Die „consecutive number“ wird immer in den CRC2 einbezogen. Hinweis: |
„No Check“ = 0 „Check“ = 1 |
„Check“ = 1 |
|
F_Check_iPar |
Herstellerspezifische Verwendung mit homogenen Systemen |
„No Check“ = 0 „Check“ = 1 |
„No Check“ = 0 |
|
F_SIL |
Die verschiedenen Sicherheitsfunktionen, die sicherheitsrelevante Kommunikation verwenden, erfordern verschiedene Sicherheitsintegritätslevel. Die F-Devices können ihren eigenen SIL-Wert mit dem konfigurierten SIL-Wert (F_SIL) vergleichen. Wenn er höher als der SIL-Wert des angeschlossenen F-Device ist, wird das Statusbit „Gerätefehler“ gesetzt und eine Reaktion für den sicheren Zustand ausgelöst. ⮫ [2] |
„SIL1“ = 0 „SIL2“ = 1 „SIL3“ = 2 „NoSIL“ = 3 |
„SIL3“ = 2 |
|
F_CRC_Length |
Abhängig von der Länge der F-E/A-Daten (12 oder 123 Oktette) und des SIL-Levels ist ein CRC von 2, 3 oder 4 Oktetten erforderlich. |
„3 octet CRC“ = 0 „4 octet CRC“ = 2 Nicht unterstützt von SM560-S: „2 octet CRC“ = 1 |
„3 octet CRC“ = 0 für die AC500-S Sicherheits-E/A-Module und die F-Submodule „12 Byte In/Out (PROFIsafe V2.4)“ und „8 Byte and 2 Int In/Out (PROFIsafe V2.4)“ für SM560-S-FD-1 und SM560-S-FD-4. „4 octet CRC“ = 2 für die F-Submodule „12 Byte In/Out (PROFIsafe V2.6)“ und „123 Byte In/Out (PROFIsafe V2.6)“ für SM560-S-FD-1 und SM560-S-FD-4. |
|
F_CRC_Seed |
Dieser Parameter wird nur für PROFIsafe Protokollversion V2.6 unterstützt. Wenn F_CRC_Seed = 1, unterstützt das F-Device die PROFIsafe Protokollversion V2.6. Nur die F-Submodule „12 Byte In/Out (PROFIsafe V2.6)“ und „123 Byte In/Out (PROFIsafe V2.6)“ für SM560-S-FD-1 und SM560-S-FD-4 unterstützen die PROFIsafe Protokollversion V2.6. |
"CRC_Seed16" = 0 "CRC_Seed24/32" = 1 |
Nicht sichtbar für die Sicherheits-E/A-Module und die F-Submodule „12 Byte In/Out (PROFIsafe V2.4)“ und „8 Byte and 2 Int In/Out (PROFIsafe V2.4)“ für SM560-S-FD-1 und SM560-S-FD-4. „CRC_Seed24/32“ = 1 für die F-Submodule „12 Byte In/Out (PROFIsafe V2.6)“ und „123 Byte In/Out (PROFIsafe V2.6)“ für SM560-S-FD-1 und SM560-S-FD-4. |
|
F_Passivation |
Dieser Parameter wird nur für PROFIsafe Protokollversion V2.6 unterstützt. Er definiert, ob kanalgranulare Passivierung gemäß RIOforFA unterstützt wird oder nicht. Von den Sicherheits-E/A-Modulen und den F-Submodulen für SM560-S-FD-1/SM560-S-FD-4 wird kanalgranulare Passivierung gemäß RIOforFA nicht unterstützt. Alle Sicherheits-E/A-Module unterstützen eigene kanalgranulare Passivierung. F-Submodule für SM560-S-FD-1/SM560-S-FD-4 erfordern keine kanalgranulare Passivierung gemäß RIOforFA. |
„Device/Module“ = 0 „Channel“ = 1 |
Nicht sichtbar für die Sicherheits-E/A-Module und die F-Submodule „12 Byte In/Out (PROFIsafe V2.4)“ und „8 Byte and 2 Int In/Out (PROFIsafe V2.4)“ für SM560-S-FD-1 und SM560-S-FD-4. „Device/Module“ = 0 für die F-Submodule „12 Byte In/Out (PROFIsafe V2.6)“ und „123 Byte In/Out (PROFIsafe V2.6)“ für SM560-S-FD-1 und SM560-S-FD-4. |
|
F_Block_ID |
Identifizierung der Parameterart |
„No F_iPar_CRC within F-Parameter block“ = 0 „F_iPar_CRC within F-Parameter block“ = 1 |
„F_iPar_CRC within F-Parameter block“ = 1 für Sicherheits-E/As (Sicherheits-E/A-Module der AC500-S können nur mit diesem Standardwert arbeiten) „F_iPar_CRC within F- Parameter block“ = 0 für SM560-S-FD-1 und SM560-S-FD-4 |
|
F_Par_Version |
Versionsnummer des F-Parameter-Satzes |
„Valid for V1-mode“ = 0 „Valid for V2-mode“ = 1 |
„Valid for V2-mode“ = 1 (Sicherheits-E/A-Module der AC500-S können nur mit diesem Standardwert arbeiten) |
|
F_Source_Add |
Ursprungsadresse des F-Host. Der Parameter F_Source_Add ist eine logische Adressbezeichnung, die frei zugewiesen werden kann, aber eindeutig sein muss. F_Source_Add darf für ein F-Device nicht gleich F_Dest_Add sein. |
[1 – 511] für SM560-S-FD-1 und SM560-S-FD-4 [1 – 239] für Sicherheits-E/A-Module AC500-S. [1 – 65534] für PROFIsafe F-Devices von Drittanbietern (wenn vom Hersteller keine Begrenzungen von F_Source_Add festgelegt wurden) 0 und 65535 sind nicht zulässig. |
1 |
|
F_Dest_Add |
Eindeutige F-Device-Adresse, die mit der eingestellten Drehschalter-Adresse im F-Device verglichen wird. Der Parameter F_Dest_Add ist eine logische Adressbezeichnung, die frei zugewiesen werden kann, aber eindeutig sein muss. |
[1 – 255] für Sicherheits-E/A-Module AC500-S. Für SM560-S-FD-1 und SM560-S-FD-4:
|
2 für Sicherheits-E/A-Module 100 für SM560-S-FD-1 oder SM560-S-FD-4 |
|
F_WD_Time |
Watchdog-Zeit in ms für den Empfang von einem neuen gültigen Telegramm |
[10 – 10000] |
F-Devices von ABB: 100 F-Devices von Drittanbietern: gemäß GSDML-Datei |
|
F_iPar_CRC |
CRC für iParameter (herstellerspezifisch) von F-Devices (Sicherheits-E/As). |
[0 – 4294967295] Hex [0 – FFFFFFFF] |
Für Sicherheits-E/A-Module: abhängig von der iParameter-Standardkonfiguration für Sicherheits-E/A-Module. Nicht anwendbar auf SM560-S-FD-1 und SM560-S-FD-4. |
|
F_Par_CRC |
CRC1-Signaturberechnung für alle F-Parameter |
[0 – 65535] Hex [0 – FFFF] |
Abhängig vom Modultyp |
iParameter sind individuelle F-Device-Parameter, die mit einem geeigneten F_iPar_CRC-Parameter an die F-Devices übertragen werden.
HINWEIS
Die Implementierung des AC500-S PROFIsafe F-Host unterstützt nicht oder nur teilweise folgende Funktionen der PROFIsafe-Konformitätsklasse ⮫ [2]:
HINWEIS
Nach dem Verändern der iParameter öffnen Sie die Registerkarte „F-Parameter“, berechnen die Prüfsumme für iParameter neu und kopieren diese in die Zeile des F-Parameters F_iPar_CRC. Anderenfalls wird der neue Parametersatz vom F-Device nicht akzeptiert, weil F_iPar_CRC für einen bestimmten iParameter-Satz nicht gültig ist.
Für F-Devices von Drittanbietern, die mit einer GSDML-Datei importiert wurden, gibt es die Funktion „Prüfsumme iParameter“ nicht, weil der Automation Builder den speziellen Algorithmus, der für die Berechnung von F_iPar_CRC bei Fremdgeräten verwendet wird, nicht kennt. F_iPar_CRC muss mit einem speziellen Software-Tool berechnet werden, das vom Hersteller des F-Device für die Entwicklung seiner F-Devices geliefert wird.
Wenn das bereitgestellte Tool die Schnittstelle zum Aufruf von Software-Tools (TCI ⮫ [14]) unterstützt, kann dieses direkt über das Kontextmenü des Drittanbietergeräts im Automation Builder aufgerufen werden. Der Vorteil besteht darin, dass beispielsweise die Konfigurationsparameter direkt aus dem Automation Builder übernommen werden. Sie müssen nicht erneut eingegeben werden.
⮫ „Implementierung der Werkzeugaufrufschnittstelle (TCI)“
Eine weitere Möglichkeit ist, den Verkäufer des F-Device zu kontaktieren und den F_iPar_CRC für den entsprechenden F-Device iParameter anzufordern. Sobald F_iPar_CRC für ein F-Device von Drittanbietern verfügbar ist, können Sie ihn in die Zeile F_iPar_CRC im F-Parameter-Editor kopieren.
Abb. 454: Beispiele für iParameter-Einstellungen für das Sicherheitsmodul DI581-S; alle Eingangskanäle sind als „Kanal X mit Kanal X + 8“ gepaart
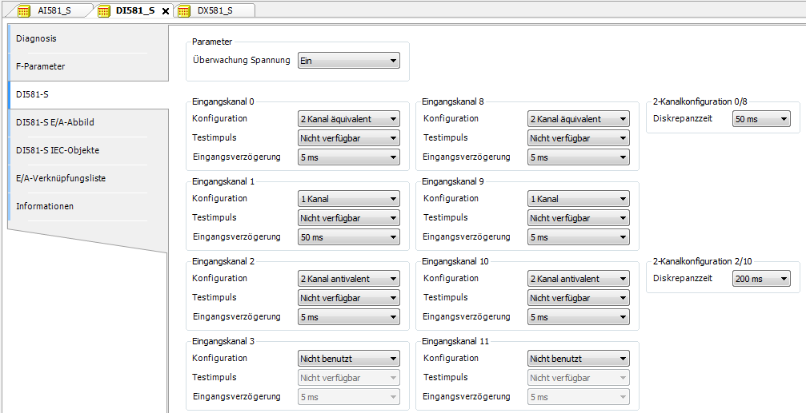
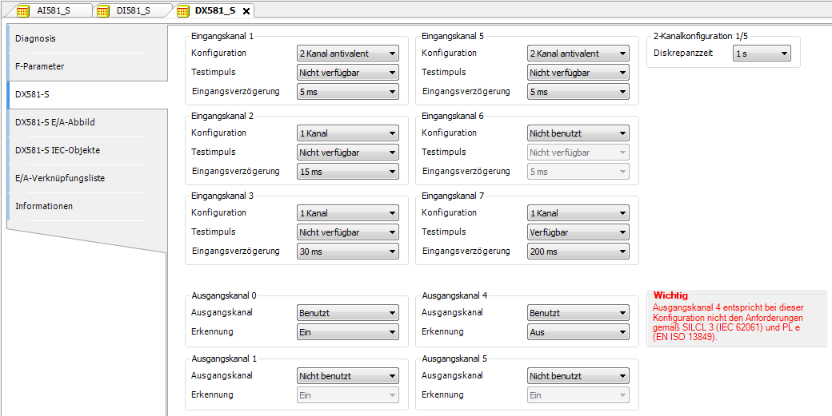
Abb. 455: Beispiele für iParameter-Einstellungen für das Sicherheitsmodul DX581-S; Eingangskanäle sind als „Kanal X mit Kanal X + 4“ gepaart
GEFAHR
Wenn für einen der Ausgangskanäle Erkennung = „AUS“ gesetzt wird, erscheint eine Warnung, dass der Ausgangskanal in diesem Fall nicht den Anforderungen gemäß max. SIL 3 (IEC 62061) und PL e (ISO 13849-1) entspricht. Zwei Sicherheits-Ausgangskanäle müssen verwendet werden, um die entsprechenden SIL- und PL-Werte zu erreichen.
Der Parameter „Erkennung“ wurde für Anwender entwickelt, die Sicherheitsausgänge des DX581-S für Sicherheitsfunktionen gemäß max. SIL 1 (oder max. SIL 2 unter speziellen Bedingungen) oder PL c (oder max. PL d unter speziellen Bedingungen) nutzen möchten und weniger interne Impulse des DX581-S auf der Sicherheits-Ausgangsleitung sichtbar haben möchten. Solche internen Impulse könnten als LOW-Signal z. B. von Antriebseingängen erkannt werden, was zu einem ungewollten Maschinenstopp führen würde.
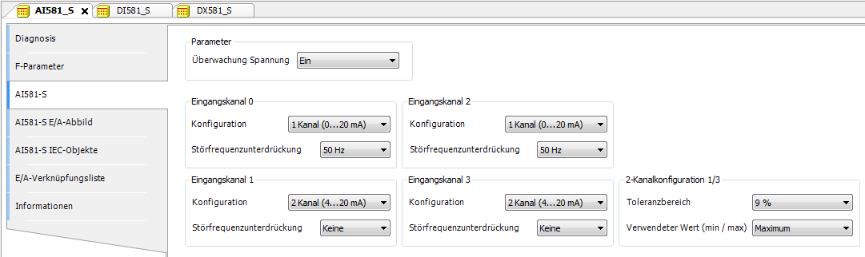
Abb. 456: Beispiele für iParameter-Einstellungen für das Sicherheitsmodul AI581-S; Eingangskanäle sind als „Kanal X mit Kanal X + 2“ gepaart
GEFAHR
Zur Bearbeitung von Modul- und Kanalparametern kann auch die generische Gerätekonfiguration in den Registerkarten „DI581-S-Parameter“, „DX581-S-Parameter“ oder „AI581-S-Parameter“ verwendet werden. Eine Veränderung der Sicherheits-E/A-Parameter über die generische Gerätekonfiguration wird jedoch nicht empfohlen, da bei der Parametereinstellung eventuelle Fehler bei der Eingabe von Integerzahlen entstehen können.
Außerdem verfügt jedes F-Device über eine spezielle Registerkarte „E/A-Abbild“, auf der Variablennamen für Ein- und Ausgangssignale, PROFIsafe-Diagnosebits usw. definiert werden können.
GEFAHR
Wenn Datentypen wie Unsigned16, Unsigned32, Integer16, Integer32 oder Float32, die mehr als ein Byte erfordern, in PROFIsafe-Daten verwendet werden, ist Folgendes zu beachten. Die Bytefolge bei diesen Datentypen hängt von der verwendeten Byte-Reihenfolge (Endianwert) des PROFIsafe-Gerätes und vom ausgewählten Typ der AC500-Standard-CPU ab. AC500 V2-Standard-CPU unterstützt Big Endian und AC500 V3-Standard-CPU unterstützt Little Endian. Stellen Sie sicher, dass die symbolischen Variablen ordnungsgemäß zugeordnet und die gelieferten Sicherheitsdaten in Ihrer Sicherheitsanwendung korrekt dargestellt sind.
Abb. 457: Beispiel für Variablenabbild am Modul AI581-S
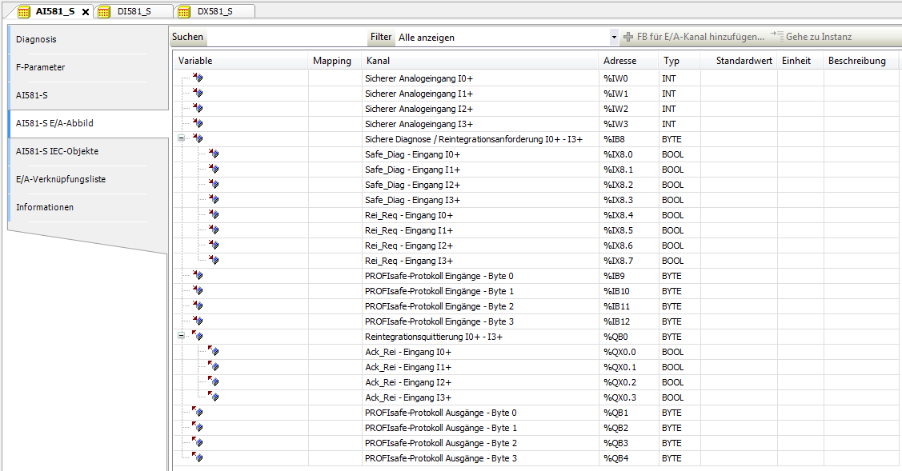
Dies gilt ebenso für die Sicherheitsmodule DX581-S und DI581-S; der einzige Unterschied liegt in der Anzahl der Ein- und Ausgangskanäle. Jeder Prozesskanal (Eingänge 0 bis 3 für AI581-S) verfügt zusätzlich über die folgenden Bits:
-
Ein Bit für Sicherheitsdiagnose (Safe_Diag), um zu unterscheiden, ob der Prozesswert einen echten Prozesszustand widerspiegelt oder aufgrund von Kanal- oder Modulpassivierung ein „0“-Wert ist.
-
Ein Bit für die Reintegrationsanforderung des Kanals (Rei_Req), das im Sicherheitsprogramm als Signal verwendet werden kann, dass ein externer Fehler (z. B. falsche Verdrahtung) behoben wurde und der Kanal wieder in die Sicherheitssteuerung integriert werden kann. Endanwender können so eine höhere Verfügbarkeit des Systems erwarten, weil sie von Fall zu Fall entscheiden können, welche Kanäle quittiert werden und welche nicht.
-
Ein Bit für die Kanalreintegration (Ack_Rei), sobald der Fehler behoben wurde (weil z. B. die Verdrahtung des externen Sensors korrigiert wurde). Man kann auch eine Variable als BYTE für alle Ack_Rei-Bits definieren und 0xFF-Werte zur Quittierung sämtlicher Fehler auf einmal verwenden.
HINWEIS
Wenn Sie Variablennamen für Eingangs-, Ausgangs- oder andere Sicherheitssignale definieren, beachten Sie die Sicherheitsprogrammierrichtlinien.
HINWEIS
Anstelle von WORD wird nur der Datentyp BYTE für Sicherheitsdaten des Moduls DI581-S unterstützt, wenn die AC500 V3-Standard-CPU verwendet wird. Dies ist erforderlich, um die Byte-Reihenfolge einzuhalten, die bei AC500 V2-Standard-CPU (Big Endian) und AC500 V3-Standard-CPU (Little Endian) unterschiedlich ist. Dies ist bei der Migration des Sicherheitsprojekts von einer AC500 V2- auf eine V3-Standard-CPU zu berücksichtigen.