

|
Dies ist die Web-Ausgabe der Originalfassung des ⮫ AC500-S Sicherheitshandbuchs, Version 1.3.2. Diese Web-Ausgabe dient lediglich zur schnellen Orientierung. Für die Einhaltung der Anforderungen in Bezug auf Anwendungen der funktionalen Sicherheit muss das Original-Sicherheitshandbuch verwendet werden. |
Die Einstellung der zwei Drehschalter für die Adresse und/oder Systemkonfiguration von PROFIsafe (diese Schalter können z. B. für die Programmablauf-Überwachung des Sicherheitsprogramms verwendet werden) kann im Sicherheitsprogramm mit der POE SF_SM5XX_OWN_ADR ausgelesen werden⮫ „SF_SM5XX_OWN_ADR“. Die Adresswerte der Schalter 0xFF, 0xFE, 0xFD und 0xFC werden für interne Systemfunktionen der Sicherheits-CPU verwendet (siehe unten):
-
Der Adresswert 0xFF während des Startens der Sicherheits-CPU verhindert das Laden des Bootprojekts in die Sicherheits-CPU beim Starten (das Bootprojekt bleibt weiterhin im Flash-Speicher der Sicherheits-CPU). Infolgedessen kann der Anwender sich an der Sicherheits-CPU anmelden und ein neues korrektes Bootprojekt laden. Das kann erforderlich sein, wenn das Bootprojekt korrupt ist, was zu einem SAFE STOP der Sicherheits-CPU führen könnte. Die Sicherheits-CPU geht nach dem Start und der erfolgreichen Ausführung des 0xFF-Befehls in den Zustand DEBUG STOP (nicht sicher).
-
Der Adresswert 0xFE während des Startens der Sicherheits-CPU erlaubt das Löschen des Bootprojekts aus ihrem Flash-Speicher. Das Bootprojekt wird nach einem Power Cycle der Sicherheits-CPU endgültig gelöscht. Das kann erforderlich sein, wenn das Bootprojekt korrupt ist, was zu einem SAFE STOP der Sicherheits-CPU führen könnte. Die Sicherheits-CPU geht nach dem Start und der Ausführung des 0xFE-Befehls in den Zustand SAFE STOP.
-
Der Adresswert 0xFD während des Startens der Sicherheits-CPU erlaubt das Löschen der Nutzerdaten aus ihrem Flash-Speicher. Die Nutzerdaten sind nach einem Power Cycle der Sicherheits-CPU endgültig gelöscht. Das kann erforderlich sein, wenn die Nutzerdaten korrupt sind, was zu einem SAFE STOP der Sicherheits-CPU führen könnte. Die Sicherheits-CPU geht nach dem Start und der Ausführung des 0xFD-Befehls in den Zustand SAFE STOP.
-
Der Adresswert 0xFC während des Startens der Sicherheits-CPU erlaubt das Löschen sämtlicher Daten der Sicherheits-CPU, d. h. zusätzlich zu Bootprojekt und Nutzerdaten auch das Passwort der Sicherheits-CPU und den definierten Spannungseinbruchwert aus dem Flash-Speicher. Das bedeutet ein Rücksetzen der Sicherheits-CPU in ihren Originalzustand. Die Daten sind nach einem Power Cycle der Sicherheits-CPU endgültig gelöscht. Die Sicherheits-CPU geht nach dem Start und der Ausführung des 0xFC-Befehls in den Zustand SAFE STOP.
Der Adressbereich der Schalter von 0xF0 … 0xFB ist für zukünftige interne Systemfunktionen reserviert.
HINWEIS
Die Verwendung der Adresswerte aus dem Systembereich 0xF0 … 0xFF kann zum Verlust wichtiger Anwenderinformationen im Flash-Speicher der Sicherheits-CPU, z. B. Bootprojekt, Nutzerdaten, Passwort oder Spannungseinbruchwert, führen. Es ist deshalb wichtig, dass die Anwender während der Veränderung der Schalteradressen-Position auf der Sicherheits-CPU besondere Vorsicht walten lassen.
GEFAHR
Ungeachtet der Tatsache, dass die SF_SM5XX_OWN_ADR-Funktion eine Sicherheits-POE ist, ist der Adresswert des Hardwareschalters ein nicht sicherer Wert und es sind zusätzliche Maßnahmen nötig, um die funktionalen sicherheitsbezogenen Anforderungen zu erfüllen.
PROFIsafe F_Dest_Add-Adressen für F-Devices in Sicherheits-CPUs SM560-S-FD-1 / SM560-S-FD-4 werden über den Adress-Drehschalter festgelegt. Dies bedeutet, dass hinter dem Adress-Drehschalter an Sicherheits-CPUs mehr als eine Funktion liegen kann. Dies muss bei der Konzeption von Sicherheitsanwendungen sorgfältig bedacht werden, beispielsweise wenn Systemfunktionen (Werte 0xFF, 0xFE, 0xFD und 0xFC am Adress-Drehschalter) bei den Sicherheits-CPUs SM560-S-FD-1 / SM560-S-FD-4 genutzt werden müssen. Im letzteren Fall muss der zuvor festgelegte Wert des Adress-Drehschalters für F_Dest_Add-Adressen entsprechend dokumentiert und auf den ursprünglich dokumentierten Wert zurückgesetzt werden, wenn die Systemfunktionen bei den Sicherheits-CPUs erfolgreich durchgeführt wurden.
Die Nutzung des Adress-Drehschalters für die F_Dest_Add-Einstellung ermöglicht die Verwendung des gleichen Bootprojekts der Sicherheits-CPU für verschiedene Maschinen, sofern jede Maschine eine eindeutige, mit dem Adress-Drehschalter voreingestellte F_Dest_Add-Adresse hat und im Automation Builder-Projekt richtig konfiguriert wird.
Der zulässige Wert des Adress-Drehschalters für die F_Dest_Add-Einstellung ist 1 bis 239 (0 würde keine Nutzung von F-Devices bei SM560-S-FD-1 / SM560-S-FD-4 bedeuten). Ein Adress-Drehschalter repräsentiert F_Dest_Add für alle möglichen F-Device-Instanzen (maximal 32 F-Device-Instanzen mit je 12 Bytes Sicherheitsdaten) bei den Sicherheits-CPUs SM560-S-FD-1 / SM560-S-FD-4.
Folgende Regel gilt für die Zuweisung von F_Dest_Add zu F-Devices:
-
F_Dest_Add für F-Device = Adress-Drehschalterwert × 100 + F-Device-Instanznummer (0..31, eine „consecutive number“, da die F-Device-Instanzen im Modul-/Gerätebau des Automation Builder erstellt werden).
-
Für die richtige Konfiguration vom F-Device in den Sicherheits-CPUs SM560-S-FD-1 und SM560-S-FD-4 müssen die richtige Konfiguration der F_Dest_Add mit dem Adress-Drehschalterwert und die Konfiguration des F-Parameters vom F-Host und von dessen Controller zur Verfügung gestellt werden.
Ein komplexes System mit mehreren AC500-S-Untersystemen, die untereinander über PROFIsafe verbunden sind, erfordert eine zusätzliche Betrachtung der Zuweisung von F_Dest_Add- und F_Source_Add-Adressen, da sich Meldungen von verschiedenen F-Hosts im „Black Channel“ überschneiden können, z. B. in der Standard-CPU. Die mögliche Überschneidung kann die Wahrscheinlichkeit eines gefährlichen Fehlers in der Sicherheitskonfiguration und -kommunikation erhöhen. Der typische PFH-Wert für die PROFIsafe-Kommunikation ist 3,0E-10.
GEFAHR
Bei jedem AC500-S-Untersystem, bei dem sich die sichere PROFIsafe-Kommunikation im „Black Channel“ mit der PROFIsafe-Kommunikation von einem anderen F-Host überschneiden kann, muss ein Paar aus F_Dest_Add und F_Source_Add (in der PROFIsafe-Terminologie der sogenannte Codename⮫ [2]) eindeutig sein. Wenn nur F_Dest_Add vom F-Device geprüft wird (wenn beispielsweise Hardware-Adresseinstellungen an ihm verwendet werden), dann müssen nicht nur die Codenamen, sondern auch F_Dest_Add eindeutig sein. Bei SM560-S-FD-1 und SM560-S-FD-4 müssen aufgrund der Tatsache, dass sich die PROFIsafe-Kommunikation von verschiedenen F-Hosts (PROFIsafe-Telegramme vom eigenen F-Host an SM560-S-FD-1 oder SM560-S-FD-4 und PROFIsafe-Telegramme von externen F-Hosts) an der Sicherheits-CPU überschneidet, zusätzliche Maßnahmen für eindeutige Codenamen angewandt werden:
-
Eindeutige F_Dest_Add für alle F-Devices, die zu(m) externen F-Host(s) und zum eigenen F-Host bei den Sicherheits-CPUs SM560-S-FD-1 oder SM560-S-FD-4 gehören.
HINWEIS
FSCP 3/1 Adresstyp 1 wird in SM560-S-FD-1 und SM560-S-FD-4 verwendet:
Nur F_Dest_Add wird für die Identifizierung des PROFIsafe F-Device in SM560-S-FD-1 und SM560-S-FD-4 verwendet.
Der zulässige Bereich für F_Dest_Add-Adressen ist beschrieben in⮫ „Instanziierung und Konfiguration von Sicherheitsmodulen / Definition von Variablennamen“.
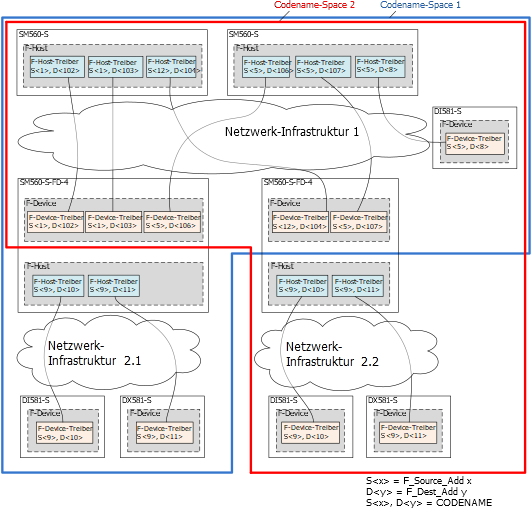
Abb. 390: Beispielsystem mit sich überschneidenden PROFIsafe-Netzwerken und PROFIsafe-Adresszuweisung und einer allgemeinen generischen Netzwerkinfrastruktur, die WLAN, Telekommunikationsnetz, Direktanschluss etc. umfassen kann.
GEFAHR
Zusammenfassend müssen folgende Regeln mit organisatorischen Abläufen für eine sichere Kommunikation von CPU zu CPU mit den CPUs SM560-S-FD-1 und SM560-S-FD-4 angewandt werden. (Dies muss manuell geprüft werden und ist Teil von⮫ „Checkliste für Konfiguration und Verkabelung“.):
-
Im gleichen Codename-Space muss F_Dest_Add eindeutig sein (Abb.390).
-
Im gleichen Codename-Space darf F_Source_Add nicht in anderen F-Hosts wiederverwendet werden. Im gleichen F-Host ist eine Wiederverwendung für mehrere F-Host-Treiber erlaubt.
-
Im gleichen Codename-Space darf F_Dest_Add nicht als F_Source_Add verwendet werden und umgekehrt.
Um sicherzustellen, dass die richtige Sicherheitskonfiguration und Sicherheitsanwendung in das richtige System geladen wird, können Kunden den Adressschalter der SM560-S-FD-1 / SM560-S-FD-4 verwenden, um zu prüfen, ob die Konfiguration zum ausgewählten System passt. Der Adressschalter bei SM560-S-FD-1 / SM560-S-FD-4 schützt die gegebene Sicherheits-CPU bedingungslos, da er für die Festlegung der F_Dest_Add für PROFIsafe F-Device-Instanzen verwendet wird. Wird ein falsches Bootprojekt auf die gegebene SM560-S-FD-1 / SM560-S-FD-4 geladen, dann passt dieses nicht zu den vom F-Host übertragenen F-Parametern und führt zum Konfigurationsfehler der entsprechenden PROFIsafe-Instanz.